हर सुरक्षा technology का specific उद्देश्य, minimum necessary डेटा, नियंत्रित पहुँच, defined रखने की अवधि और human जवाबदेही होना चाहिए। केवल भंडारण उपलब्ध होने से अधिक डेटा collect करना उचित नहीं है।
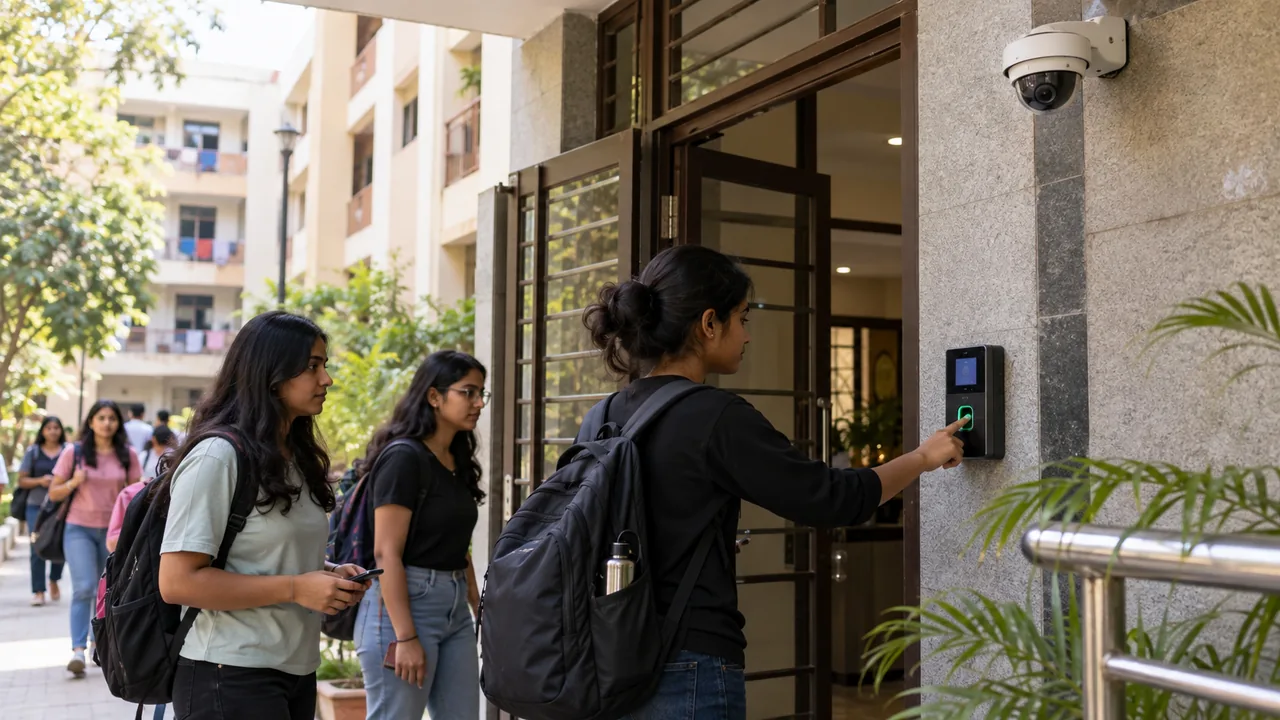
इस guide में: CCTV, biometric पहुँच, उपस्थिति डेटा, रखने की अवधि और पहुँच नियंत्रण के लिए जोखिम-आधारित शासन मार्गदर्शिका।
इन तीन बिंदुओं से शुरुआत करें
- Exact समस्या लिखें जिसे व्यवस्था solve करेगा।
- Less intrusive वैकल्पिक assess करें।
- निजी आवासीय areas में collection की सीमा तय करें।
Hostels सुरक्षा के लिए CCTV, पहुँच cards, आगंतुक अभिलेख और कभी biometrics उपयोग करते हैं। ये व्यवस्थाएँ छात्र के रहने और आवागमन की संवेदनशील जानकारी भी बनाते हैं। इसलिए हर उपयोग को सुरक्षा निर्णय और व्यक्तिगत-डेटा responsibility दोनों की तरह govern करना चाहिए।
उद्देश्य और necessity से शुरू करें
- Exact समस्या लिखें जिसे व्यवस्था solve करेगा।
- Less intrusive वैकल्पिक assess करें।
- निजी आवासीय areas में collection की सीमा तय करें।
- कानूनसम्मत basis, डेटा जिम्मेदार व्यक्ति, विक्रेता और शिकायत माध्यम तय करें।
- Success measure रखें; installation को success न मानें।
निवासी को understandable सूचना दें
क्या collect होता है, किस उद्देश्य के लिए, कौन पहुँच करेगा, कितने समय रहेगा और चिंता कैसे raise होगा—यह साफ बताएं। केवल camera sign complete शासन नहीं है।
पहुँच और रखने की अवधि नियंत्रण
- तय भूमिका-आधारित accounts और पहुँच logs रखें।
- व्यक्तिगत phone डाउनलोड, अनौपचारिक sharing और curiosity viewing prohibit करें।
- दिनचर्या deletion अवधि और घटना-specific कानूनी hold प्रक्रिया तय करें।
- विक्रेता पहुँच, subcontractor, breach और deletion terms समीक्षा करें।
Biometrics में extra caution
Biometric identifier रिसाव हो जाए तो बदलना कठिन है। Deployment से पहले वरिष्ठ कानूनी, सुरक्षा, गोपनीयता और technical समीक्षा करें। Accuracy, false rejection, दिव्यांगता, वैकल्पिक व्यवस्था पहुँच, भंडारण और व्यवस्था विफलता का प्रभाव परीक्षण करें।
अधिक प्रभाव निर्णय में human जवाबदेही
पहुँच या उपस्थिति alert केवल signal है, proof नहीं। Context पुष्टि करें करें, correction का मौका दें और निष्पक्ष प्रक्रिया पालन करें। Automated output से सार्वजनिक label, punishment या अनिवार्य पहुँच denial न करें।
Quarterly शासन समीक्षा
- पहुँच logs और unauthorised attempts।
- False match, override और downtime।
- शिकायतें और निवासी concerns।
- रखने की अवधि तथा विक्रेता पहुँच।
- क्या technology ने अपना सुरक्षा उद्देश्य पूरा किया?
निष्कर्ष
Trustworthy सुरक्षा व्यवस्था स्पष्ट, limited और जवाबदेह होता है। संस्थान को समझा पाना चाहिए कि डेटा क्यों collect हो रहा है और misuse होने पर कौन जवाब देगा।
आधिकारिक संदर्भ
भाषा और समीक्षा स्थिति
मूल अंग्रेजी guide के आशय के आधार पर human-edited हिन्दी संस्करण तैयार किया गया।
क्या इसमें कुछ बेहतर होना चाहिए?
त्रुटि बताएँ, छूटा दृष्टिकोण जोड़ें या बेहतर स्रोत साझा करें।